Auditoria ISO 42001: o que comprova a IA madura?
Auditoria ISO 42001: descubra quais evidências comprovam que a IA da sua empresa segue processo e não improviso.
Resumo rápido
Uma auditoria ISO 42001 só passa quando a empresa comprova, com registros reais, que a IA segue processo e não decisões no improviso. Auditoria ISO 42001 é o momento em que sua empresa precisa provar, com documentos e não com discurso, que o uso de inteligência artificial segue um processo estruturado. Muitas equipes acreditam que basta ter uma política de IA bem escrita para passar por essa avaliação, mas não é bem assim. O auditor não quer ouvir o que a empresa pretende fazer, e sim ver o que ela já faz, todos os dias, registrado em algum lugar. Por isso, entender quais evidências realmente contam faz toda a diferença entre uma certificação tranquila e um relatório cheio de não conformidades.
Neste artigo você vai aprender:
- O que é uma auditoria ISO 42001 e quais evidências comprovam a governança de IA
- Por que o inventário de sistemas de inteligência artificial é essencial para a auditoria
- Quais documentos, registros e controles são avaliados pelos auditores
- As principais diferenças entre a auditoria ISO 42001 e a ISO 27001
- Como organizar evidências e preparar sua empresa para uma auditoria ISO 42001 bem-sucedida
Auditoria ISO 42001 começa pelo inventário de sistemas de IA
A auditoria ISO 42001 normalmente começa por um pedido simples, mas revelador: mostra todos os sistemas de inteligência artificial usados na empresa.
Parece básico, mas é aqui que boa parte das organizações tropeça, já que ferramentas de IA costumam ser adotadas por times isolados, sem passar por nenhuma aprovação central.
Assim, quando o auditor pergunta "quantos sistemas de IA vocês usam", a resposta sincera costuma ser "não temos certeza". Esse tipo de lacuna já indica que a governança ainda não existe na prática.
Portanto, o primeiro passo antes de qualquer auditoria é montar um inventário vivo, com dono, finalidade e nível de risco de cada sistema.
Sem esse mapa, todas as demais evidências ficam comprometidas, porque não há como comprovar controle sobre algo que nem sequer está listado.
As evidências que realmente pesam na avaliação
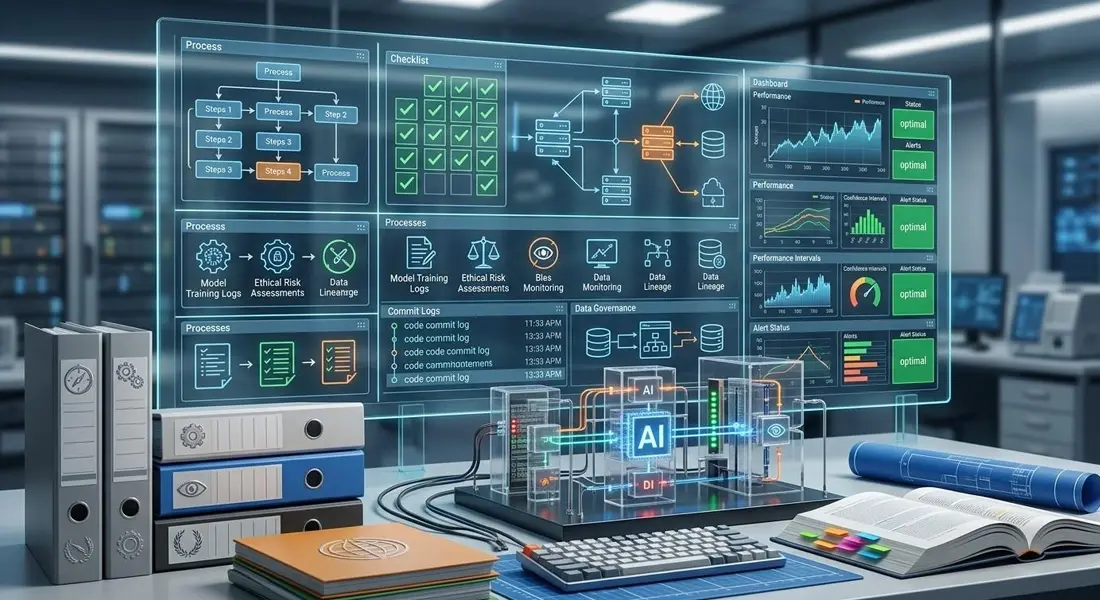
Além do inventário, existem registros específicos que os auditores buscam com frequência, já que eles mostram rotina e não intenção. Entre os mais cobrados estão:
- Atas de comitês de governança de IA, com decisões e responsáveis definidos
- Avaliações de risco e impacto feitas antes de colocar um modelo em produção
- Logs de monitoramento contínuo, incluindo alertas de desempenho fora do esperado
- Registros de treinamento das equipes que operam ou supervisionam os sistemas
- Planos de ação para incidentes ou desvios identificados, com prazo de correção
Vale lembrar que documentos isolados não bastam. Na prática, o auditor cruza essas evidências para verificar se elas se conectam: se um risco foi identificado, por exemplo, ele espera ver a ação correspondente registrada depois.
Quando essa cadeia se quebra, o improviso fica evidente.
Auditoria ISO 42001 x auditoria tradicional: o que muda
Diferente de uma auditoria de segurança da informação mais tradicional, a auditoria ISO 42001 olha também para dimensões como viés, transparência e explicabilidade dos modelos, o que exige um tipo diferente de evidência.
Para deixar essa diferença mais clara, veja o comparativo a seguir:
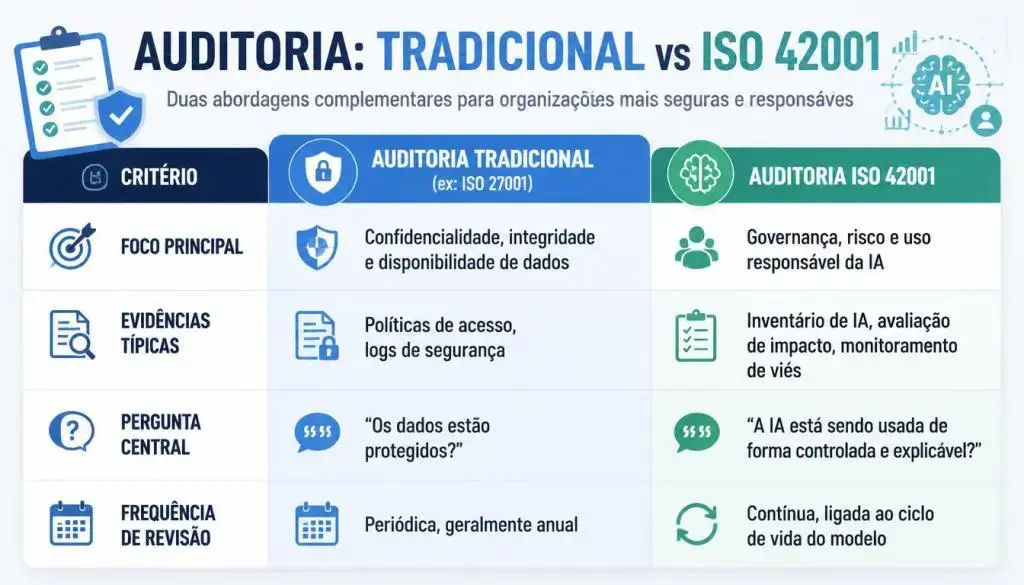
Enfim, embora as duas normas se complementam, elas cobram tipos distintos de comprovação, e por isso empresas que já têm ISO 27001 não podem simplesmente reaproveitar tudo sem adaptação.
Como estruturar evidências antes da auditoria
Para não chegar despreparado, algumas ações concretas ajudam a organizar essa comprovação com antecedência:
- Centralizar todos os documentos de governança de IA em um único repositório rastreável
- Definir responsáveis claros para cada sistema, com nome e função registrados
- Revisar e atualizar avaliações de risco sempre que um modelo mudar de escopo
- Testar, na prática, se o time consegue explicar como uma decisão automatizada foi tomada
Nesse ponto, contar com uma plataforma que centralize frameworks e evidências, como o Orbisec, da LC Sec, transforma essa organização em rotina, em vez de um esforço pontual antes de cada auditoria.
Do mesmo modo, artigos como Como validar controles de segurança na prática ajudam a entender esse tipo de verificação com mais profundidade.
O custo de chegar despreparado
Quando a empresa não tem essas evidências organizadas, o risco não é apenas reprovar a auditoria.
Na prática, isso também significa decisões de IA tomadas sem critério, o que pode gerar vieses não identificados, falhas de transparência e até problemas regulatórios, especialmente com normas como o EU AI Act ganhando força internacional.
Por outro lado, empresas que investem em Governança de IA alinhada à ISO/IEC 42001 chegam à auditoria com tranquilidade, porque a rotina de controle já existe antes mesmo do auditor bater à porta.
Além disso, esse tipo de preparo costuma reduzir o tempo total do processo, já que menos pendências significam menos rodadas de revisão.
Auditoria ISO 42001: hora de sair do improviso
No fim das contas, uma auditoria ISO 42001 bem-sucedida depende de rotina, não de sorte.
Mais do que proteger sistemas, ela sustenta a confiança de clientes, parceiros e investidores e ainda coloca a empresa em dia com as exigências legais e regulatórias.
Na LC Sec, somos uma consultoria dedicada à segurança da informação, com mais de uma década de atuação em ambientes críticos.
Acreditamos que a cibersegurança precisa ser simples, prática e eficiente, protegendo o que há de mais valioso em qualquer negócio: os dados. Se você quer dar esse próximo passo com segurança, conte com a gente.
Quer entender melhor como sua empresa está exposta antes mesmo de pensar em auditoria?
Confira mais conteúdos práticos sobre governança e segurança no blog da LC Sec e veja, por exemplo, como funciona um diagnóstico de exposição digital para empresas.
FAQ - Perguntas frequentes sobre auditoria ISO 42001
A auditoria ISO 42001 é obrigatória para toda empresa que usa IA?
Não. A certificação é voluntária, mas vem se tornando um diferencial competitivo e uma exigência contratual de clientes e parceiros em alguns setores.
Quanto tempo leva para preparar uma empresa para essa auditoria?
Varia bastante conforme a maturidade atual, mas a maioria das empresas leva de três a seis meses organizando inventário, políticas e evidências.
A ISO 42001 substitui a ISO 27001?
Não, elas se complementam. A 27001 protege dados e sistemas de forma geral, enquanto a 42001 foca especificamente na governança do uso de inteligência artificial.
Quem pode conduzir essa preparação dentro da empresa?
Idealmente, um time multidisciplinar com TI, jurídico e áreas de negócio, apoiado por consultoria especializada, já que a norma exige conhecimento técnico e regulatório combinados.
Fortaleça sua segurança digital
Na LC SEC, oferecemos serviços especializados em testes de intrusão, conscientização em segurança e criação de políticas eficazes. Se a sua empresa deseja se antecipar às ameaças e elevar seu nível de segurança, conheça nossas soluções.
Compartilhe nas redes sociais:


