ENISA 2026: como definir o escopo do seu pentest
Um ponto de partida organizado para transformar panorama internacional de ameaças em escopo de teste com evidência registrada.
Resumo rápido
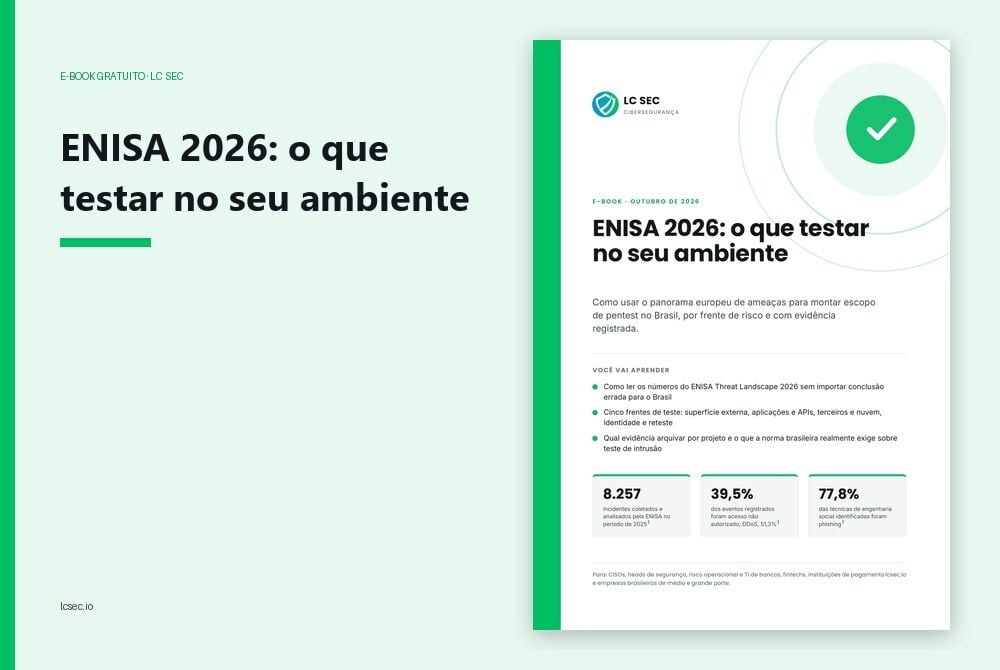
O guia gratuito "ENISA 2026: o que testar no seu ambiente" mostra como usar o panorama europeu como insumo de priorização e organizar o teste em cinco frentes, com evidência arquivada e leitura correta da norma brasileira.
Por onde começar? Essa costuma ser a pergunta que trava a conversa quando chega a hora de contratar um teste de intrusão. Há relatório internacional sobre ameaças, fila de correções críticas, cobrança de cliente corporativo e exigência regulatória — e tudo isso aponta para direções diferentes. O resultado comum é um escopo genérico, que testa o que é fácil de testar e deixa de fora o que realmente importaria.
O novo guia gratuito da LC SEC, "ENISA 2026: o que testar no seu ambiente", nasce como ponto de partida organizado para esse problema. Ele parte do ENISA Threat Landscape 2026, publicado em 22 de setembro de 2026 com incidentes ocorridos em 2025 na União Europeia, e explica como usar esse material sem importar conclusão errada: o relatório não cobre o Brasil e mede contagem de eventos, não impacto financeiro.
A partir daí, o conteúdo desce para o concreto: cinco frentes de teste, uma política de evidência por projeto e os artigos da regulação brasileira que de fato tratam de teste de intrusão.
O que o guia entrega
O material foi escrito para ser usado na preparação do escopo, na conversa com o fornecedor e na apresentação ao comitê. Três frentes resumem o conteúdo:
Ler dado externo sem extrapolar
O guia mostra a diferença entre contagem de eventos e impacto, e por que recortes setoriais europeus não descrevem a realidade brasileira. Também ensina a sinalizar bases pequenas e a acompanhar cada número citado em comitê de fonte, data de coleta e metodologia.
Cinco frentes de teste
Superfície externa e janela real de patch emergencial; aplicações e APIs, com autorização entre objetos testada por tokens de clientes distintos e lógica de negócio no escopo; terceiros e nuvem, começando por quem detém as contas principais; identidade e contas privilegiadas, com campanha simulada dirigida a quem tem alçada; e reteste com comparação antes e depois.
Evidência e norma brasileira
O guia detalha o que arquivar por projeto: escopo, regras de engajamento, achados com responsável e prazo, e data de revalidação. E separa boa prática de obrigação: para instituições alcançadas pelas Resoluções CMN nº 4.893/2021 e BCB nº 85/2021, o art. 22-A trata de periodicidade mínima anual e execução com independência e imparcialidade, e o art. 23, X, da guarda da documentação por cinco anos.
Para quem foi escrito
O conteúdo foi desenhado para CISOs, heads de segurança, profissionais de risco operacional e lideranças de TI em bancos, fintechs, instituições de pagamento e empresas brasileiras de médio e grande porte.
Também é útil para quem precisa justificar orçamento de teste ofensivo internamente ou responder a questionários de segurança de clientes corporativos, já que o guia trata de como comparar propostas e reaproveitar o acervo documental em diligências.
Baixe e use como ponto de partida
Se o seu próximo ciclo de testes ainda está sem escopo definido, o guia oferece a estrutura para começar: frentes priorizadas, checklist operacional e o que registrar para sustentar auditoria.
Baixe gratuitamente: ENISA 2026: o que testar no seu ambiente
Guia gratuito: ENISA 2026: o que testar no seu ambiente
Material gratuito com as cinco frentes de teste, checklist por área e a leitura correta do que a norma brasileira exige sobre teste de intrusão.
Conheça: Pentest, Plataforma Orbisec, Gestão de vulnerabilidades.
Compartilhe nas redes sociais:


