ISO 27001:2022: o caminho prático até a certificação
Com o fim da transição, certificados baseados na versão 2013 deixaram de valer — e o mercado passou a cobrar o SGSI atualizado.
Resumo rápido
A transição para a ISO/IEC 27001:2022 terminou em 31 de outubro de 2025. O novo guia da LC SEC organiza o caminho até a certificação, do escopo à recertificação, com modelo de Declaração de Aplicabilidade e checklist para o Stage 1.
O período de transição definido pelo IAF terminou em 31 de outubro de 2025. Desde então, todas as certificações baseadas na ISO/IEC 27001:2013 expiraram ou foram retiradas. Na prática, quem recebe um "certificado 2013" de um fornecedor está olhando para um documento vencido — e quem adiou a adequação, em regra, volta ao ponto de partida e enfrenta uma certificação inicial completa.
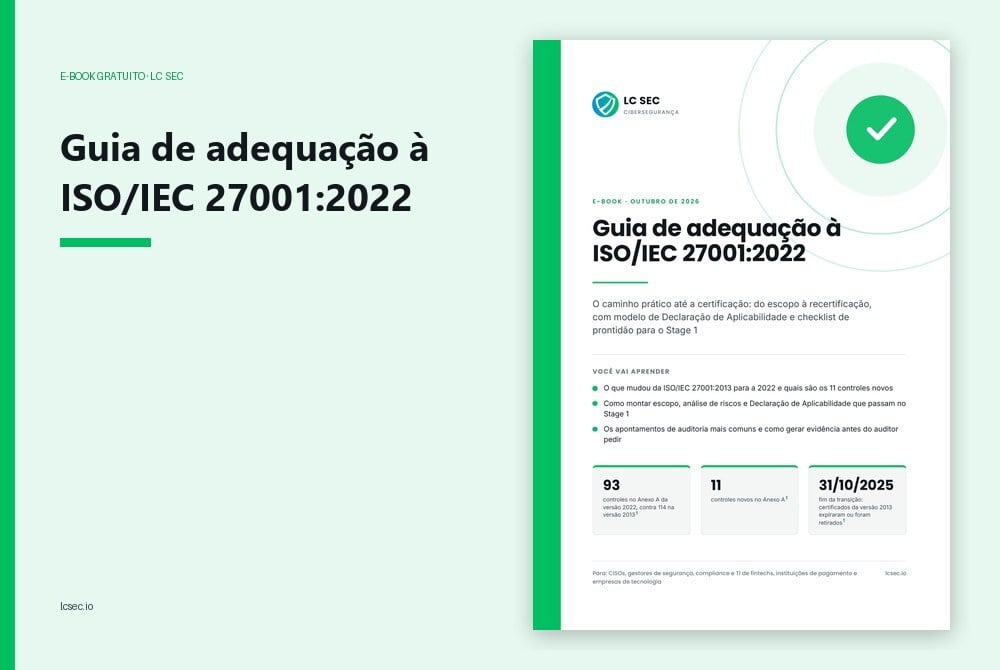
A reorganização do Anexo A tornou o trabalho menos mecânico do que parece: foram 114 controles em 14 seções na edição anterior e agora são 93 controles distribuídos em quatro temas, com 11 controles novos. Renumerar a planilha antiga não resolve; é preciso refazer o mapeamento, revisar o plano de tratamento de riscos e reescrever a Declaração de Aplicabilidade.
O Guia de adequação à ISO/IEC 27001:2022 acaba de chegar à biblioteca de materiais da LC SEC. Ele percorre o caminho completo até a certificação — escopo e contexto, riscos e SoA, políticas e evidências, auditoria interna, Stage 1 e Stage 2, manutenção e recertificação — e vem acompanhado de um modelo de Declaração de Aplicabilidade e de um checklist de prontidão.
O que o material entrega
O guia foi escrito para ser seguido sem ferramenta específica: planilha, repositório de evidências e disciplina bastam para sustentar uma primeira certificação. Três frentes recebem atenção especial.
Os 11 controles novos, traduzidos para rotina
O guia detalha o que cada controle novo cobra na prática, de inteligência de ameaças a codificação segura. Para empresas nativas em nuvem, o esforço costuma se concentrar em serviços em nuvem, gestão de configuração, atividades de monitoramento e codificação segura. Em boa parte dos casos, o trabalho é formalizar processo, responsável e evidência sobre ferramentas que já estão rodando.
Uma SoA que sobrevive ao Stage 1
A Declaração de Aplicabilidade é o documento mais lido no primeiro estágio e precisa justificar cada inclusão e cada exclusão de controle. O guia traz a estrutura de colunas sugerida — justificativa, status, evidência, responsável e data de revisão — e alerta para o erro mais comum: a SoA preenchida a partir de modelo genérico, sem ligação rastreável com os riscos registrados.
Evidência antes de o auditor pedir
O capítulo sobre apontamentos recorrentes mostra onde as auditorias costumam travar: política publicada sem registro de aceite, revisão de acessos sem registro, plano de continuidade nunca testado, auditoria interna conduzida por quem opera o próprio processo. A recomendação é montar um calendário anual de atividades em que cada execução concluída gere a evidência do controle correspondente.
Para quem foi escrito
O conteúdo foi pensado para CISOs, gestores de segurança da informação, compliance e TI de fintechs, instituições de pagamento e empresas de tecnologia — especialmente as que vendem para o setor financeiro e enfrentam due diligence de clientes e parceiros.
Há ainda um capítulo dedicado à convivência entre o SGSI e a regulação brasileira, com a LGPD, a Resolução CD/ANPD nº 15/2024, a Resolução CMN nº 4.893/2021 e a Resolução BCB nº 85/2021. Certificação não equivale a cumprir regulação, mas o sistema de gestão costuma ser o veículo para comprovar o que cada norma exige.
Comece pelo diagnóstico
Se a sua organização está decidindo por onde começar — ou quer saber quanto falta para o Stage 1 —, o checklist ao final do material funciona como um diagnóstico rápido das cláusulas 4 a 10. O download é gratuito.
Baixe gratuitamente: Guia de adequação à ISO/IEC 27001:2022
Baixe o Guia de adequação à ISO/IEC 27001:2022
Material gratuito com o passo a passo da certificação, modelo de Declaração de Aplicabilidade e checklist de prontidão para o Stage 1.
Conheça: Plataforma Orbisec, Compliance e normas, Pentest.
Compartilhe nas redes sociais:


