Open Finance: o que vence em 3 de novembro de 2026
Entenda, item por item, o que a Instrução Normativa BCB nº 720/2026 exige a partir de 3 de novembro e o que já deveria estar implementado.
Resumo rápido
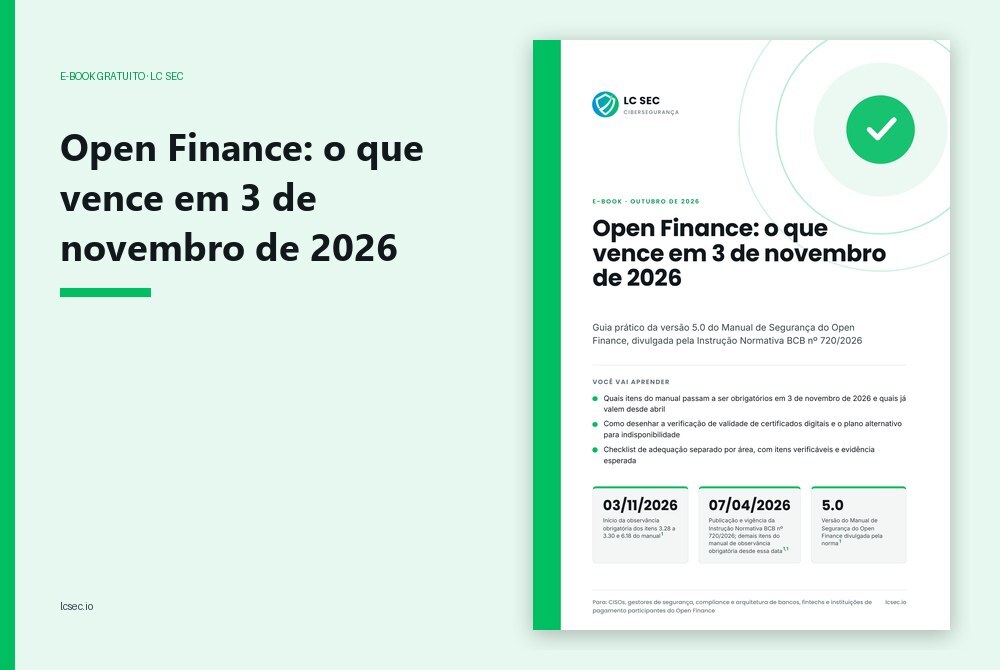
O guia gratuito da LC SEC separa o que vence em 3 de novembro de 2026 (itens 3.28, 3.29, 3.30 e 6.18) do que já é exigível desde a vigência da Instrução Normativa BCB nº 720/2026, com checklist por área.
"Tudo isso começa a valer em novembro?" É a pergunta que circula hoje nas áreas de segurança e compliance das instituições participantes do Open Finance — e a resposta curta é não. A Instrução Normativa BCB nº 720/2026, publicada no Diário Oficial em 7 de abril de 2026, divulgou a versão 5.0 do Manual de Segurança do Open Finance e fixou dois momentos distintos de observância obrigatória. Confundir os dois leva a um erro caro: concentrar esforço no prazo de novembro enquanto lacunas que já constituem desconformidade seguem abertas.
Para dissipar esse ruído com base no texto da norma, está disponível o guia gratuito "Open Finance: o que vence em 3 de novembro de 2026", que traduz os itens do manual em decisões de arquitetura, teste e evidência. O bloco com prazo em 3 de novembro de 2026 é específico e gira em torno de um ponto técnico frequentemente resolvido de forma implícita: a verificação da validade dos certificados digitais usados na assinatura de mensagens e na comunicação segura com as APIs.
O que o guia entrega na prática
São seis capítulos, do recorte de escopo ao plano de quatro semanas, sempre ancorados na redação dos itens do manual.
A linha que separa novembro de abril
O guia organiza os requisitos em dois blocos: o que passa a ser obrigatório em 3 de novembro de 2026 e o que já é exigível desde a vigência da norma. No segundo grupo estão a autenticação por múltiplos fatores nos acessos remotos de administração (item 3.24) e o TLS 1.2 ou superior com perfect forward secrecy nas APIs expostas publicamente (item 3.4).
Verificação de certificados com plano alternativo
O item 3.28 trata dos mecanismos para verificar a validade dos certificados do item 3.9, e o item 3.29 vincula a seleção aos parâmetros definidos pela Estrutura de Governança do Open Finance. Já o item 3.30 exige verificar a validade mesmo com o mecanismo temporariamente indisponível. O material detalha como mapear os pontos de verificação e definir o caminho alternativo.
Revogação e verificação testadas de ponta a ponta
Revogar uma credencial comprometida perante o Diretório de Participantes (item 5.2) só produz efeito se a contraparte verifica validade. O guia propõe um exercício único cobrindo revogação, comunicação às demais participantes e verificação, inclusive no cenário de indisponibilidade. Cada etapa deve gerar evidência com data, responsável e resultado.
Para quem foi escrito
O conteúdo foi desenhado para CISOs, gestores de segurança da informação, compliance e arquitetura de bancos, fintechs e instituições de pagamento participantes do Open Finance — de equipes grandes, que coordenam várias frentes, a times enxutos, que dependem de priorização clara.
Também é útil para quem responde por terceiros: o manual estende procedimentos e controles de prevenção e tratamento de incidentes a prestadores de serviço que manuseiam dados do Open Finance (item 2.4).
Comece pelo inventário
O guia fecha com um plano de quatro semanas — inventário, decisão técnica, implementação e teste, evidência e governança — e um checklist dividido por área, com itens verificáveis. Baixe gratuitamente e use como base para o seu dossiê de conformidade.
Baixe gratuitamente: Open Finance: o que vence em 3 de novembro de 2026
Baixe o guia gratuito
Receba o material completo, com checklist por área e plano de quatro semanas até 3 de novembro de 2026.
Conheça: Compliance e normas, Pentest, IAM / PAM.
Compartilhe nas redes sociais:


