Maturidade em cibersegurança: ferramentas não bastam
Maturidade em cibersegurança não se mede por ferramentas. Veja por que empresas com boas soluções continuam vulneráveis a ataques.
Resumo rápido
A maturidade em cibersegurança não depende da quantidade de ferramentas, mas de processos, governança e cultura de risco bem estruturados. Maturidade em cibersegurança é o motivo pelo qual duas empresas com o mesmo orçamento em tecnologia podem ter resultados diferentes diante de um ataque. Uma sobrevive, ajusta o rumo e segue operando. A outra para, perde dados e enfrenta prejuízo de reputação. Isso porque firewall, antivírus e EDR resolvem parte do problema, mas não substituem processos e cultura de segurança consolidada. Por isso, antes de comprar mais uma ferramenta, vale entender o que realmente eleva o nível de proteção e o que só cria uma falsa sensação de segurança.
Neste artigo você vai aprender:
- O que é maturidade em cibersegurança e por que ela é essencial para as empresas
- Por que investir em ferramentas de segurança não garante proteção contra ataques
- Quais sinais indicam que sua empresa continua vulnerável, mesmo com tecnologia
- As diferenças entre ferramentas isoladas e uma estratégia de segurança estruturada
- Como elevar a maturidade em cibersegurança com governança, processos e gestão de riscos
O que é maturidade em cibersegurança, na prática
Maturidade em cibersegurança é a capacidade de uma empresa identificar riscos, responder a incidentes e manter a operação protegida de forma contínua e não apenas em momentos pontuais.
Desse modo, não se trata de ter o antivírus mais caro do mercado, mas de saber, com clareza, onde estão os dados sensíveis, quem tem acesso a eles e o que fazer quando algo sai do controle.
Além disso, esse nível de maturidade evolui em estágios:
- primeiro, vem a reação a incidentes isolados
- em seguida, a implementação de controles técnicos
- por fim, a consolidação de uma governança auditável, integrada à estratégia do negócio
Enquanto isso não acontece, a empresa continua tomando decisões no improviso, mesmo com boas ferramentas instaladas.
Portanto, entender esse caminho é o primeiro passo para parar de tratar segurança como item da lista de compras de TI.
Por que ter várias ferramentas não garante maturidade em cibersegurança
Instalar tecnologia é mais simples do que mudar processos, e é justamente por isso que tantas empresas param nesse estágio.
No entanto, uma ferramenta sozinha não avisa se a equipe sabe reagir a um incidente, não garante que os dados estejam classificados corretamente e não substitui uma política de acessos bem definida.
Dessa forma, times inteiros acabam operando sistemas robustos sem saber, na prática, quais ativos são realmente críticos para o negócio.
Além disso, ferramentas desconectadas geram excesso de alertas, o que faz com que sinais importantes se percam no meio de notificações irrelevantes.
Enquanto a empresa acumula soluções, sem integrá-las a um processo maior, o risco real de exposição continua praticamente o mesmo.
Por isso, o primeiro sinal de imaturidade costuma ser justamente esse: muita tecnologia, pouca visibilidade sobre o que ela protege de verdade.
Sinais de que sua empresa ainda está vulnerável, mesmo com tecnologia
Alguns sintomas aparecem antes mesmo de um incidente acontecer, e vale ficar atento a eles:
- Ninguém sabe dizer, com segurança, quais sistemas guardam os dados mais sensíveis da empresa
- Não existe um plano documentado de resposta a incidentes
- As equipes de tecnologia e de negócio praticamente não conversam sobre riscos
- Fornecedores e parceiros têm acesso a dados sem nenhum tipo de avaliação prévia
- A empresa nunca passou por um teste de intrusão real
Se pelo menos dois desses pontos soam familiares, é bem provável que a maturidade em cibersegurança da empresa ainda esteja nas fases iniciais, mesmo que o investimento em tecnologia já seja considerável.
Ferramentas isoladas x maturidade em cibersegurança: o comparativo direto
Para deixar essa diferença mais concreta, vale colocar lado a lado o que muda entre uma empresa que só compra tecnologia e outra que investe em maturidade de verdade.
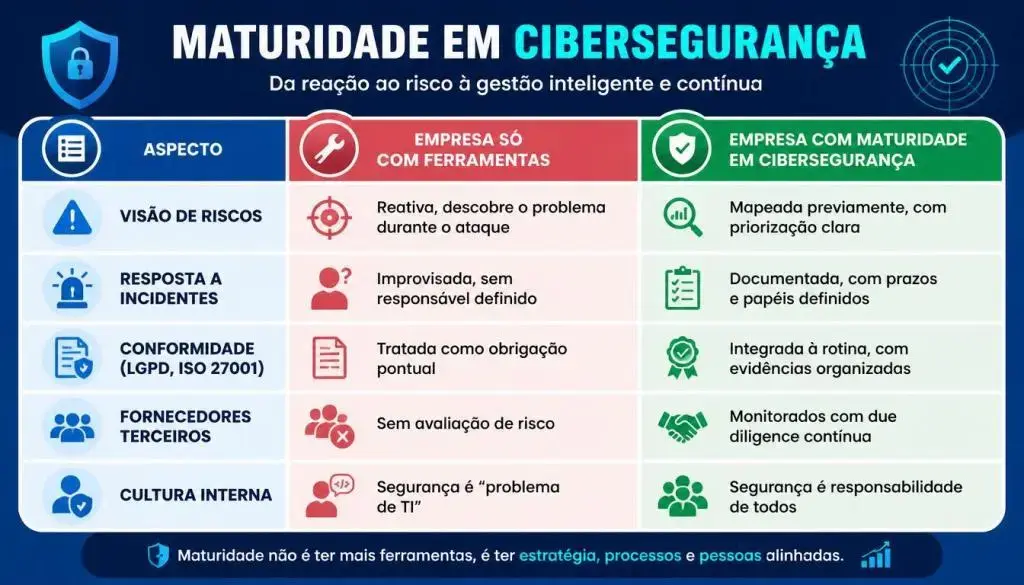
Assim, fica claro que a diferença não está no tamanho do orçamento, mas na forma como os controles se conectam entre si.
Como sair do improviso e elevar o nível de segurança da sua empresa
Elevar a maturidade não exige recomeçar do zero, e sim organizar o que já existe em uma jornada com começo, meio e etapas mensuráveis. Na prática, isso costuma envolver:
- Um diagnóstico inicial para entender exposição real, como o diagnóstico gratuito de segurança da LC Sec
- Um plano diretor de segurança da informação, priorizando ações por risco e não por urgência do momento
- Auditorias de conformidade com ISO 27001, SOC 2 e LGPD, para transformar exigência legal em processo contínuo
- Testes de intrusão (pentest) para validar, na prática, se os controles resistem a um ataque real
- Conscientização das equipes, já que boa parte dos incidentes ainda começa em um clique de phishing
Além disso, contar com uma plataforma que centralize evidências e relatórios, como o Orbisec, ajuda a transformar essa jornada em rotina.
Aliás, os temas validação de controles de segurança e diagnóstico de exposição digital aprofundam bem esses próximos passos.
Maturidade em cibersegurança é jornada, não compra de ferramenta
No fim das contas, o que está em jogo vai muito além de blindar sistemas: é a reputação diante de clientes, parceiros e investidores, além da capacidade de responder às exigências legais do setor.
É exatamente aí que entramos: somos a LC Sec, consultoria dedicada à segurança da informação, com mais de uma década em ambientes de alta criticidade.
Acreditamos que a cibersegurança só faz sentido quando é simples de aplicar e funciona no dia a dia, protegendo o que toda empresa mais valoriza: os seus dados.
Se você já percebeu que chegou a hora de dar o próximo passo na maturidade em cibersegurança da sua empresa, vamos conversar!
Quer se aprofundar ainda mais? Confira outros conteúdos importantes no blog da LC Sec e continue fortalecendo a segurança da sua empresa.
FAQ - Perguntas frequentes sobre maturidade em cibersegurança
O que diferencia maturidade em cibersegurança de apenas ter proteção básica?
Proteção básica cobre ameaças pontuais. Maturidade envolve processos, governança e resposta a incidentes funcionando de forma contínua e integrada ao negócio.
Toda empresa precisa de um plano diretor de segurança da informação?
Sim, principalmente empresas que lidam com dados sensíveis ou têm exigências regulatórias, já que o plano organiza prioridades e evita decisões no improviso.
Quanto tempo leva para uma empresa evoluir de nível de maturidade?
Varia conforme o ponto de partida, mas costuma ser uma jornada de meses, com etapas claras de diagnóstico, implementação e consolidação da governança.
Pentest e diagnóstico gratuito são a mesma coisa?
Não. O diagnóstico gratuito mapeia exposições públicas iniciais, enquanto o pentest simula um ataque real dentro do ambiente para validar controles.
Fortaleça sua segurança digital
Na LC SEC, oferecemos serviços especializados em testes de intrusão, conscientização em segurança e criação de políticas eficazes. Se a sua empresa deseja se antecipar às ameaças e elevar seu nível de segurança, conheça nossas soluções.
Compartilhe nas redes sociais:


