Orçamento de pentest: 5 perguntas antes de comparar
Orçamento de pentest: veja 5 perguntas para comparar propostas pelo escopo, profundidade, entregas e suporte à correção.
Resumo rápido
Orçamento de pentest não deve ser comparado apenas pelo preço, mas pelo escopo, profundidade, evidências, entregas e suporte após o teste. Orçamento de pentest precisa ser analisado pelo que a empresa realmente receberá ao final do trabalho e não apenas pelo valor apresentado na proposta. Afinal, dois fornecedores podem enviar preços muito diferentes para serviços que parecem iguais no papel, mas possuem escopos, metodologias e níveis de profundidade bastante distintos. Por isso, antes de escolher uma proposta, vale fazer cinco perguntas simples. Elas ajudam a descobrir o que será testado, como o trabalho será conduzido, quais evidências serão entregues e principalmente o que acontece após encontrar as vulnerabilidades.
Neste artigo você vai aprender:
- O que avaliar no escopo antes de comparar um orçamento de pentest
- Como identificar diferenças entre metodologias e profundidade dos testes
- Quais relatórios, evidências e entregáveis devem estar incluídos na proposta
- Por que o suporte à correção e o reteste são importantes após o pentest
- Como escolher um orçamento de pentest alinhado aos riscos e necessidades da empresa
O que exatamente será testado no orçamento de pentest?
Orçamento de pentest só faz sentido quando o escopo está claramente definido. Antes de comparar valores. Portanto, é importante saber quais ativos estarão dentro do teste e quais ficarão de fora.
Um pentest pode envolver aplicações web, APIs, infraestrutura externa, ambiente interno, redes sem fio, dispositivos, aplicações móveis ou diferentes combinações desses elementos.
Consequentemente, uma proposta que contempla dez sistemas não pode ser comparada diretamente com outra que avalia apenas uma aplicação.
Além disso, o escopo precisa deixar claro se haverá limitações de horário, quantidade de ativos, regras para exploração e autorização para determinadas técnicas.
Quanto mais transparente for essa definição, menor será o risco de descobrir, somente depois da contratação, que determinado ambiente importante não fazia parte do trabalho.
Outro ponto relevante é entender o objetivo do teste:
- A empresa quer validar uma aplicação recém-lançada?
- Avaliar a exposição externa? Simular um ataque mais completo?
- Cada finalidade pode exigir uma abordagem diferente
A proposta explica como será o teste?
Preço sem metodologia diz pouco. Por isso, a segunda pergunta deve ser sobre como o pentest será executado.
Uma avaliação profissional precisa explicar, em linguagem compreensível, quais etapas serão realizadas e qual profundidade de análise será aplicada.
Além disso, é importante entender se o trabalho ficará restrito à identificação automatizada de vulnerabilidades ou se haverá validação manual e exploração controlada.
Na prática, essa diferença pesa bastante. Uma ferramenta pode apontar uma possível falha, enquanto uma análise especializada consegue verificar se ela realmente é explorável e qual seria seu impacto naquele ambiente.
Também vale perguntar como será o registro das evidências. Prints, requisições, respostas, registros técnicos e demonstrações controladas ajudam a transformar uma constatação genérica em um achado que pode ser compreendido e corrigido.
Nesse ponto, a comparação deixa de ser simplesmente financeira. A questão passa a ser: qual proposta consegue produzir uma visão mais útil sobre o risco real da empresa?
O que será entregue depois do pentest?
Um relatório de dezenas de páginas não é necessariamente uma boa entrega. O que importa é se o material ajuda a empresa a entender o problema e decidir o que fazer em seguida.
Por isso, ao avaliar o orçamento de pentest, confira se a proposta informa claramente quais entregáveis estão incluídos.
Entre os pontos que merecem atenção estão:
- relatório executivo para gestores e liderança
- relatório técnico com evidências dos achados
- classificação ou priorização dos riscos
- descrição dos impactos associados às vulnerabilidades
- recomendações para correção
- reunião de apresentação dos resultados
- possibilidade de reteste após a correção
- acompanhamento ou suporte técnico, quando contratado
Essa estrutura faz diferença porque a segurança não termina quando o teste encontra uma vulnerabilidade. O valor está também na capacidade de transformar o achado em uma ação concreta.
A própria LC Sec descreve seu serviço de teste de intrusão com relatório claro, priorização de riscos e suporte na correção.
O orçamento considera o que acontece depois da descoberta?
Encontrar uma vulnerabilidade é apenas uma parte do processo. Depois disso, alguém precisa entender o problema, definir a prioridade, corrigir a falha e verificar se a solução realmente funcionou.
Por isso, uma proposta pode ganhar bastante valor quando contempla uma etapa posterior ao teste.
Afinal, imagine descobrir uma vulnerabilidade crítica e receber somente um relatório, sem qualquer orientação sobre sua priorização ou validação da correção.
É justamente aqui que o pentest pode se conectar a uma estratégia maior de segurança.
Quando necessário, a empresa pode combinar o teste com serviços como Diagnóstico Gratuito de Segurança, Auditorias de Conformidade, Gestão de Segurança da Informação, Plano Diretor de Segurança da Informação e Threat Intelligence.
O portfólio da LC Sec também inclui Monitoramento Contínuo associado ao pentest.
Assim, o resultado deixa de ser um documento isolado e passa a alimentar decisões de segurança mais amplas.
O pentest está alinhado ao risco e ao momento da empresa?
Nem toda empresa precisa começar pelo mesmo ponto. Por isso, comparar propostas exige olhar também para o contexto do negócio.
Uma organização que nunca realizou uma avaliação de exposição pode precisar primeiro entender quais ativos estão publicamente acessíveis.
Nesse cenário, um diagnóstico pode ajudar a organizar os próximos passos antes de um pentest mais aprofundado.
Já uma empresa que está lançando uma aplicação crítica, por exemplo, pode ter uma necessidade mais específica e urgente de teste de intrusão.
Da mesma forma, organizações sujeitas a requisitos de conformidade podem precisar relacionar os resultados do pentest a controles, evidências e processos de auditoria.
A LC Sec estrutura sua atuação como uma jornada que passa por avaliação do cenário atual, definição de prioridades, implementação de controles e evolução da governança.
Por isso, o melhor orçamento para determinada situação é aquele cujo escopo conversa com o risco que a empresa realmente precisa administrar.
Como analisar propostas de pentest
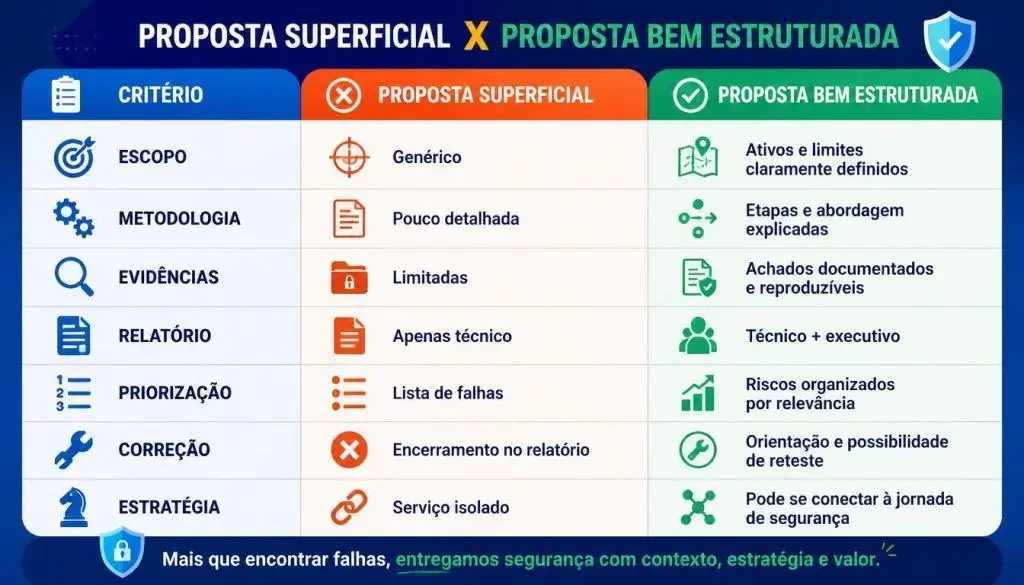
O infográfico mostra porque duas propostas com nomes semelhantes podem representar entregas bastante diferentes.
Portanto, comparar somente o valor final pode levar a uma decisão baseada em uma informação que, sozinha, não explica a qualidade ou a abrangência do serviço.
Quanto custa um pentest, afinal?
O valor de um pentest varia porque o trabalho também varia. Quantidade de ativos, tecnologias envolvidas, profundidade da avaliação, modalidade do teste, período de execução e entregáveis podem alterar significativamente uma proposta.
Por isso, não existe um preço único que possa ser usado como referência para todos os projetos.
Mais importante do que procurar o orçamento mais baixo é verificar se existe correspondência entre escopo, risco e investimento.
Um teste barato que não contempla ativos relevantes pode deixar justamente a exposição mais importante sem avaliação.
Da mesma forma, uma proposta extensa pode incluir atividades que não são necessárias naquele momento.
O caminho mais seguro é começar pela necessidade concreta. A partir dela, fica mais fácil definir o escopo, comparar propostas equivalentes e entender onde o investimento realmente gera valor.
Orçamento de pentest é uma decisão de segurança
Um bom orçamento de pentest começa antes da comparação de preços. Ele nasce de um escopo claro, uma metodologia adequada, evidências confiáveis e um plano para transformar descobertas em correções.
Na LC Sec, trabalhamos para conectar avaliação, priorização e evolução da segurança, com soluções que vão do diagnóstico e pentest à governança, Threat Intelligence, conformidade e monitoramento contínuo.
Nosso objetivo é tornar a cibersegurança mais prática, compreensível e alinhada ao negócio.
Enfim, se sua empresa precisa avaliar riscos com mais clareza, fale conosco e descubra por onde começar.
Quer continuar aprendendo? Então, acesse o blog da LC Sec para conferir outros conteúdos sobre vulnerabilidades, exposição digital, proteção de ativos e estratégias práticas de cibersegurança.
FAQ: Perguntas frequentes sobre orçamento de pentest
O que deve aparecer em um orçamento de pentest?
Escopo, ativos avaliados, metodologia, limitações, prazo, entregáveis, evidências, classificação dos riscos e condições para reteste devem estar claramente descritos.
Pentest é igual a diagnóstico de segurança?
Não necessariamente. Um diagnóstico pode avaliar a exposição e ajudar a definir prioridades, enquanto o pentest envolve testes de intrusão controlados para identificar e validar vulnerabilidades. A própria LC Sec diferencia essas etapas em seu portfólio.
O relatório de pentest é suficiente?
Não sempre. O relatório é importante, mas a empresa também precisa transformar os achados em prioridades e ações de correção.
Vale contratar apenas o menor orçamento?
O preço precisa ser analisado junto com escopo, profundidade e entregáveis. Duas propostas de valores diferentes podem estar oferecendo serviços significativamente diferentes.
Fortaleça sua segurança digital
Na LC SEC, oferecemos serviços especializados em testes de intrusão, conscientização em segurança e criação de políticas eficazes. Se a sua empresa deseja se antecipar às ameaças e elevar seu nível de segurança, conheça nossas soluções.
Compartilhe nas redes sociais:


