Pentest de aplicação web antes do marketing
Pentest de aplicação web antes do lançamento revela falhas, reduz riscos e ajuda sua empresa a lançar com mais segurança.
Resumo rápido
O pentest de aplicação web revela falhas antes do lançamento e evita que problemas técnicos virem crises de segurança, reputação e negócio.
Neste artigo você vai aprender:
- Por que o pentest de aplicação web deve acontecer antes do lançamento.
- Como identificar vulnerabilidades e reduzir riscos de segurança.
- A importância de corrigir falhas antes das campanhas de marketing.
- Como integrar o pentest à estratégia de segurança da empresa.
- Como preparar aplicações web para um lançamento mais seguro.
O pentest de aplicação web revela falhas antes do lançamento e evita que problemas técnicos virem crises de segurança, reputação e negócio.
O pentest de aplicação web deveria acontecer antes do marketing porque corrigir uma falha antes do lançamento custa menos do que lidar com uma crise depois dele.
Imagine investir meses em desenvolvimento, contratar equipe de marketing, preparar campanhas, produzir vídeos, negociar parcerias e finalmente anunciar um novo aplicativo. Tudo parece pronto!
Então, poucos dias depois, alguém encontra uma vulnerabilidade que permite acesso indevido a informações ou funcionalidades que deveriam estar protegidas.
O problema deixa de ser apenas técnico, pois pode envolver clientes, receita, reputação e confiança.
Por isso, a segurança precisa entrar antes do lançamento e não como uma etapa de última hora.
Pentest de aplicação web deve vir antes da divulgação
Pentest de aplicação web não é simplesmente procurar erros no código. O objetivo é avaliar, de maneira controlada, como uma aplicação pode se comportar diante de tentativas reais de exploração.
A LC SEC realiza testes de intrusão simulando ações de atacantes e entrega relatórios com priorização dos riscos e suporte à correção.
Na prática, isso muda a lógica do lançamento.
Em vez de descobrir uma vulnerabilidade quando o aplicativo já está nas mãos de milhares de usuários, a empresa tem a oportunidade de identificar e corrigir os problemas enquanto ainda possui maior controle sobre o ambiente.
Além disso, o teste ajuda equipes de tecnologia e negócio a enxergarem quais riscos realmente merecem atenção. Afinal, nem toda vulnerabilidade possui o mesmo impacto.
O marketing pode acelerar também uma exposição
Marketing é excelente para gerar visibilidade. Entretanto, quando uma aplicação ainda apresenta fragilidades, essa mesma visibilidade pode aumentar a superfície de exposição.
Afinal, quanto mais pessoas conhecem um aplicativo, maior tende a ser o interesse de usuários, parceiros e também de pessoas mal-intencionadas. Por isso, lançar primeiro e testar depois pode inverter uma ordem importante.
Portanto, antes da campanha, vale verificar:
- autenticação e controle de acesso
- exposição de informações sensíveis
- segurança das APIs
- configurações e integrações
- possíveis caminhos de exploração
- comportamento de funcionalidades críticas
A ideia não é atrasar o produto. Pelo contrário! é evitar que uma vulnerabilidade encontrada depois do lançamento obrigue a empresa a correr para corrigir algo que poderia ter sido tratado anteriormente.
Pentest de aplicação web transforma segurança em decisão
Pentest de aplicação web também ajuda a aproximar a segurança da estratégia empresarial.
Afinal, um relatório técnico isolado nem sempre responde à pergunta mais importante para a liderança: “o que precisamos corrigir primeiro?”.
É justamente por isso que a priorização faz diferença. Uma falha com baixo impacto pode esperar, enquanto uma vulnerabilidade capaz de comprometer dados, contas ou funções essenciais pode exigir ação imediata.
Na LC SEC, o trabalho de pentest inclui identificação preventiva de vulnerabilidades, avaliação dos riscos e suporte durante e depois do projeto.
Assim, o resultado não precisa ficar restrito ao time de segurança. Ele pode orientar decisões de desenvolvimento, produto, infraestrutura, compliance e gestão.
Segurança não termina quando a vulnerabilidade é encontrada
Encontrar uma falha é apenas uma parte do processo. O próximo passo é entender sua importância, corrigi-la e confirmar se a solução realmente resolveu o problema.
Além do pentest, a LC SEC oferece Gestão de Segurança da Informação, estruturando políticas, processos e controles com referências como ISO 27001 e CIS Controls.
Essa visão é importante porque uma aplicação pode estar segura hoje e apresentar novos riscos amanhã. Mudanças no código, integrações, novas funcionalidades e alterações na infraestrutura modificam constantemente o cenário.
Por isso, a segurança precisa acompanhar a evolução do produto e não aparecer apenas quando existe uma campanha de lançamento.
Do diagnóstico à governança: uma visão mais ampla
Nem toda empresa sabe exatamente por onde começar. Nesse cenário, o Diagnóstico Gratuito de Segurança da LC SEC funciona como uma avaliação inicial para identificar vulnerabilidades, falhas de governança e pontos de exposição digital.
A partir daí, outros serviços podem complementar a estratégia conforme a necessidade da organização:
- Threat Intelligence, para acompanhar ameaças, tendências e padrões de ataque relevantes
- Auditorias de Conformidade, para avaliar aderência a normas e frameworks
- Plano Diretor de Segurança da Informação, para organizar prioridades e investimentos
- Conscientização e treinamentos, para preparar as equipes diante dos riscos
- MFA Vault, para fortalecer a governança da autenticação multifator
- ISO/IEC 42001, para estruturar governança, riscos e conformidade relacionados ao uso de inteligência artificial
Dessa forma, o pentest deixa de ser uma ação isolada e passa a fazer parte de uma jornada de maturidade em segurança.
Lançar rápido ou lançar preparado?
A diferença entre essas duas estratégias pode parecer pequena no calendário, mas é grande para o negócio.
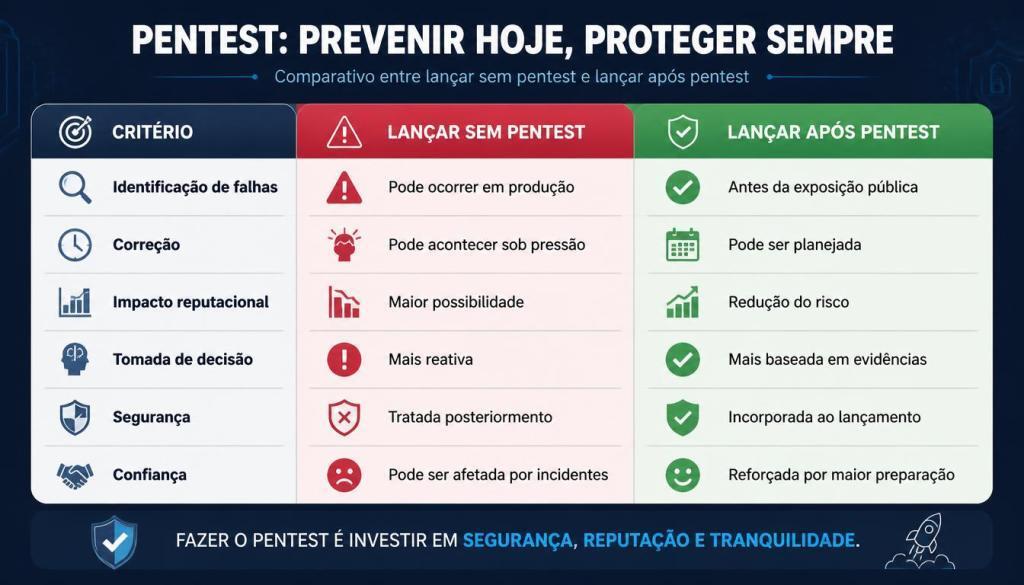
O ponto não é transformar o lançamento em um processo interminável. É colocar uma avaliação de segurança no momento certo.
Pentest de aplicação web é parte do lançamento
Pentest de aplicação web deveria ser encarado como uma etapa natural da preparação de produtos digitais, especialmente quando o aplicativo trabalha com dados sensíveis, pagamentos, contas de usuários ou integrações relevantes.
E existe outro ganho: o teste cria evidências concretas para apoiar decisões. Em vez de trabalhar apenas com a percepção de que “o sistema parece seguro”, a empresa passa a conhecer melhor seus pontos de exposição.
Além disso, quando o pentest está integrado ao planejamento, fica mais fácil reservar tempo para correções, retestes e ajustes antes da divulgação.
A LC SEC destaca justamente essa abordagem: identificar vulnerabilidades antes que sejam exploradas e transformar os resultados em prioridades e ações práticas.
Segurança começa antes do lançamento
Pentest de aplicação web antes do lançamento não deve ser visto como um obstáculo à inovação. Na verdade, ele ajuda a criar condições para que a inovação aconteça com mais previsibilidade.
Quando segurança, desenvolvimento, produto, marketing e gestão trabalham juntos, a empresa reduz a chance de transformar um lançamento promissor em uma corrida emergencial para conter problemas.
Nós, da LC SEC, entendemos a cibersegurança como parte da estratégia do negócio.
Com nossa experiência em ambientes críticos e uma abordagem que combina avaliação, governança, tecnologia e orientação prática, ajudamos empresas a transformar riscos digitais em decisões mais seguras.
Se a sua empresa está preparando um novo aplicativo ou produto digital, nós podemos ajudar a avaliar o cenário, identificar prioridades e estruturar uma estratégia de segurança adequada ao momento do negócio.
Quer continuar aprendendo sobre segurança digital? Confira outros conteúdos importantes no blog da LC SEC e aprofunde seus conhecimentos sobre riscos, vulnerabilidades e proteção empresarial.
FAQ sobre pentest de aplicação web
O que é pentest de aplicação web?
É um teste de segurança realizado de forma controlada para identificar vulnerabilidades que poderiam ser exploradas em uma aplicação web. O objetivo é encontrar riscos antes que sejam utilizados por pessoas mal-intencionadas.
Quando fazer o pentest de um aplicativo?
Preferencialmente antes do lançamento ou de uma mudança relevante na aplicação.
Assim, a empresa tem tempo para analisar os resultados, corrigir vulnerabilidades e validar as correções.
O pentest pode atrasar o lançamento?
Pode apontar problemas que exigem correção antes da publicação. Porém, isso é justamente uma vantagem: descobrir uma falha antes de colocá-la diante dos usuários tende a ser muito melhor do que lidar com ela depois de uma exposição pública.
O pentest substitui outras ações de segurança?
Não. Ele é uma parte da estratégia. Dependendo da maturidade e das necessidades da empresa, pode ser combinado com gestão de segurança, auditorias, Threat Intelligence, conscientização, governança e outras soluções de segurança.
A LC SEC oferece suporte depois do pentest?
Sim. A LC SEC informa que, além dos testes, oferece suporte na correção e entrega resultados com priorização dos riscos, evitando que o trabalho fique limitado a um relatório técnico.
Fortaleça sua segurança digital
Na LC SEC, oferecemos serviços especializados em testes de intrusão, conscientização em segurança e criação de políticas eficazes. Se a sua empresa deseja se antecipar às ameaças e elevar seu nível de segurança, conheça nossas soluções.
Compartilhe nas redes sociais:


