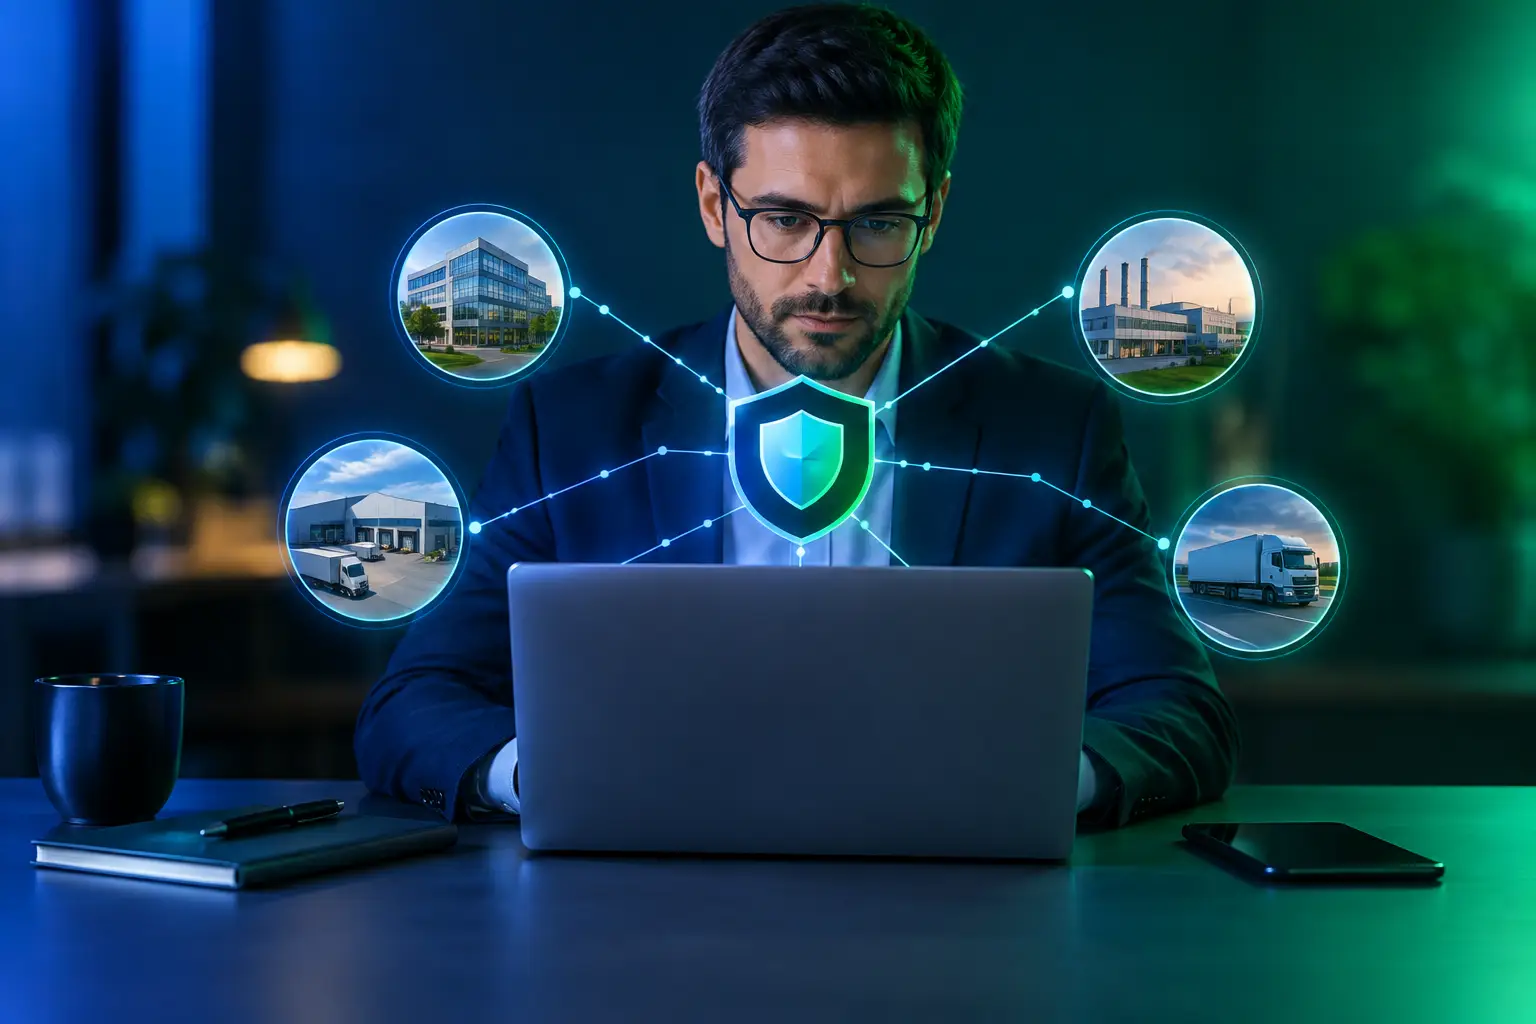
Um fornecedor comprometido pode se transformar na porta de entrada para a sua empresa, mesmo quando os controles internos estão bem estruturados. O risco de ataques a fornecedores cresce quando parceiros têm acesso a dados, sistemas, ambientes em nuvem ou processos críticos, mas não passam por uma avaliação proporcional ao nível desse acesso. Na prática, a segurança deixa de depender apenas da sua infraestrutura e passa a depender de toda a cadeia.
Isso vale para plataformas de pagamentos, escritórios contábeis, sistemas de gestão, agências de marketing, empresas de suporte técnico, clínicas parceiras, provedores de nuvem e desenvolvedores terceirizados. Um incidente em qualquer um desses elos pode causar indisponibilidade, fraude, vazamento de dados pessoais e impactos regulatórios para a contratante.
Por que ataques a fornecedores funcionam
Atacar uma organização grande ou bem protegida costuma exigir mais tempo, conhecimento e investimento. Já um fornecedor menor pode ter menos recursos de segurança, processos informais, equipe reduzida e pouca visibilidade sobre seus próprios ativos. Para um atacante, esse cenário pode oferecer um caminho indireto até uma empresa mais valiosa.
A relação entre contratante e fornecedor também cria acessos legítimos. Credenciais de suporte, integrações via API, VPNs, contas administrativas temporárias e compartilhamento de arquivos são recursos necessários para a operação, mas ampliam a superfície de ataque. Se uma dessas credenciais for roubada ou uma integração for explorada, o acesso pode parecer uma atividade normal por algum tempo.
Há ainda um problema de responsabilidade. Mesmo quando o incidente começa em um terceiro, clientes, titulares de dados, auditorias e órgãos reguladores cobrarão explicações da empresa que decidiu compartilhar as informações. Sob a LGPD, por exemplo, a relação entre controlador e operador exige critérios claros, contratos adequados e medidas de segurança compatíveis com o tratamento realizado.
O risco de ataques a fornecedores não é igual para todos
Nem todo fornecedor representa o mesmo nível de exposição. Uma empresa de limpeza que não acessa sistemas corporativos exige uma análise diferente de uma plataforma que processa dados financeiros ou de saúde. O erro mais comum é aplicar o mesmo questionário extenso a todos os parceiros ou, no extremo oposto, não avaliar ninguém de forma consistente.
A prioridade deve considerar o tipo de dado tratado, o nível de acesso concedido, a criticidade operacional e a possibilidade de o fornecedor se conectar a outros sistemas. Uma ferramenta de atendimento que concentra dados de clientes, por exemplo, pode ser mais crítica do que um prestador com acesso eventual a uma rede isolada.
Também é preciso olhar para a dependência do negócio. Se um parceiro ficar indisponível por 48 horas, quais processos param? Há alternativa operacional? Os dados podem ser recuperados? A empresa consegue revogar acessos sem interromper a atividade? Essas respostas ajudam a separar um fornecedor conveniente de um fornecedor essencial.
Onde as brechas costumam aparecer
Em muitos casos, a falha não está em um ataque altamente sofisticado. Ela aparece em práticas cotidianas que ficaram sem dono: uma conta de ex-colaborador ainda ativa, uma API sem restrição adequada, um arquivo com dados sensíveis enviado por e-mail ou uma senha compartilhada entre técnicos.
Alguns sinais merecem atenção especial:
- fornecedores com acesso administrativo permanente, sem justificativa operacional clara;
- contas genéricas usadas por mais de uma pessoa;
- ausência de autenticação multifator em acessos remotos e plataformas críticas;
- integrações sem documentação, monitoramento ou limitação de privilégios;
- contratos que não definem requisitos de segurança, comunicação de incidentes e devolução ou descarte de dados.
Como criar uma gestão de risco de terceiros que funcione
O primeiro passo é criar um inventário confiável. Muitas empresas sabem quem são seus principais fornecedores financeiros e jurídicos, mas não têm visibilidade sobre aplicativos contratados diretamente por áreas internas, consultorias com acesso remoto ou serviços em nuvem usados por equipes específicas. Sem essa lista, não há como priorizar avaliações ou revogar acessos com segurança.
Em seguida, classifique os fornecedores por criticidade. Uma classificação simples, como baixo, médio e alto risco, já permite definir controles proporcionais. Para parceiros de baixo risco, pode bastar um compromisso contratual e uma validação básica. Para fornecedores críticos, a análise deve incluir evidências de controles, histórico de incidentes, gestão de acessos, proteção de dados, continuidade de negócio e subcontratações.
Questionários são úteis, mas respostas declarativas não devem ser a única fonte de confiança. Dependendo da criticidade, solicite evidências objetivas, como políticas vigentes, relatórios de auditoria, registros de testes, processos de resposta a incidentes e comprovações de treinamento. O objetivo não é transformar a contratação em uma burocracia interminável. É verificar se o nível de proteção prometido existe na operação.
Contrato é controle de segurança, não apenas documento jurídico
O contrato deve estabelecer quais dados serão tratados, para qual finalidade, por quanto tempo e em quais condições. Também precisa definir responsabilidades sobre incidentes, prazo de notificação, cooperação em investigações, uso de subcontratados, direito de auditoria e procedimentos para encerramento da relação.
Um prazo de comunicação mal definido pode comprometer toda a resposta a um incidente. Se o fornecedor demora dias para informar uma suspeita de vazamento, a contratante perde tempo para conter danos, preservar evidências e avaliar obrigações legais. Cláusulas claras não impedem ataques, mas evitam que uma crise técnica vire uma crise de governança.
Reduza o acesso antes de tentar monitorar tudo
O princípio do menor privilégio é especialmente valioso na relação com terceiros. Cada fornecedor deve receber somente os acessos necessários, pelo período necessário e com rastreabilidade suficiente para identificar ações relevantes. Acesso temporário, segmentação de rede e contas individuais são medidas simples que diminuem o impacto de credenciais comprometidas.
A autenticação multifator precisa ser obrigatória para acessos administrativos, remotos e a sistemas que tratam dados sensíveis. Também vale revisar periodicamente permissões, chaves de API, grupos de usuários e contas utilizadas por fornecedores. Essa revisão deve ocorrer tanto em ciclos definidos quanto após mudanças de escopo, troca de profissionais ou encerramento de contrato.
Monitorar acessos também faz parte do controle. Logs centralizados, alertas para comportamentos fora do padrão e registros de ações administrativas ajudam a diferenciar uma atividade legítima de um possível uso indevido. O nível de monitoramento depende da realidade da empresa, mas a ausência total de registros torna qualquer investigação lenta e imprecisa.
Testes e resposta: o que fazer quando a confiança não basta
Avaliações documentais mostram se existem processos. Testes técnicos ajudam a entender se os controles resistem a falhas reais. Em integrações críticas, um pentest autorizado pode identificar vulnerabilidades em portais, APIs, autenticação e configurações expostas antes que elas sejam exploradas por criminosos.
A LC Sec, empresa brasileira de cibersegurança com atuação em São Paulo e em todo o Brasil, trabalha com esse olhar aplicado: mapear exposição, validar controles e apoiar a correção conforme o contexto operacional e regulatório de cada organização. Para empresas sem uma equipe interna dedicada, esse acompanhamento reduz a distância entre identificar uma fragilidade e tratá-la de fato.
Também é recomendável incluir fornecedores críticos nos exercícios de resposta a incidentes. Não é necessário simular um grande ataque em todos os casos. Um cenário simples já traz aprendizados: quem aciona o parceiro, quais evidências devem ser preservadas, como acessos são bloqueados, quem comunica clientes e como a operação continua se um sistema de terceiro falhar.
Segurança de fornecedores é processo contínuo
Uma avaliação feita na assinatura do contrato perde valor quando o fornecedor muda de plataforma, contrata suboperadores, amplia o acesso ou sofre alterações internas. A gestão precisa acompanhar o ciclo de vida da relação: seleção, contratação, operação, revisão e desligamento.
A frequência das revisões depende da criticidade. Parceiros que tratam dados sensíveis ou sustentam processos essenciais devem ser reavaliados com mais regularidade. Já para fornecedores de menor impacto, uma revisão anual ou motivada por mudanças relevantes pode ser suficiente. O ponto central é ter um critério formal, registrado e aplicável.
A melhor hora para discutir segurança com um fornecedor é antes de conceder acesso. Quando as regras, responsabilidades e limites estão claros desde o início, a relação comercial ganha previsibilidade. Proteger a cadeia não significa desconfiar de todos os parceiros. Significa construir relações em que confiança, evidência e responsabilidade caminham juntas.
Compartilhe nas redes sociais:


