Simulação de phishing: teste o comportamento
Simulação de phishing: descubra por que medir comportamento é mais importante que contar cliques e fortaleça a segurança da equipe.
Resumo rápido
A simulação de phishing mostra mais quando mede decisões, respostas e evolução da equipe do que quando contabiliza apenas cliques.
Neste artigo você vai aprender:
- Por que a simulação de phishing deve avaliar comportamentos, não apenas cliques.
- Quais indicadores ajudam a identificar riscos e medir resultados.
- Como transformar simulações de phishing em aprendizado para a equipe.
- A importância da conscientização contínua para a segurança empresarial.
- Como utilizar os resultados dos testes para fortalecer a cibersegurança.
Simulação de phishing bem planejada não deve terminar quando alguém clica em um link.
Na prática, o verdadeiro valor está em entender como as pessoas identificam uma tentativa de fraude, comunicam o risco e principalmente mudam seu comportamento depois da experiência.
Simulação de phishing precisa avaliar comportamento
Simulação de phishing eficiente vai muito além de descobrir quem abriu uma mensagem ou acessou um link.
Isso porque uma pessoa pode clicar por distração e, segundos depois, perceber o problema, interromper a ação e avisar a equipe responsável.
Por isso, o teste precisa observar o caminho completo da decisão. Nesse sentido, vale perguntar: quem identificou a mensagem suspeita?
Quem tentou confirmar a informação por outro canal? Quem comunicou o possível incidente? E principalmente o que mudou depois.
Então, esse olhar transforma uma campanha isolada em uma ferramenta de conscientização.
Assim, em vez de criar uma espécie de ranking de “quem caiu”, a empresa passa a enxergar onde existem dúvidas, comportamentos de risco e oportunidades reais de melhoria.
O clique é apenas uma parte da história
Medir cliques é simples, mas transformar esse número em informação útil exige muito mais cuidado.
Afinal, um único indicador raramente consegue representar toda a reação de uma pessoa diante de uma tentativa de fraude.
Imagine, por exemplo, duas equipes com a mesma taxa de cliques. Em uma delas, os colaboradores perceberam o problema rapidamente e comunicaram a mensagem.
Na outra, ninguém avisou o time responsável. Assim, embora o percentual seja igual, o risco não é.
Por isso, uma avaliação mais completa pode considerar:
- abertura e interação com a mensagem
- tentativa de seguir uma ação solicitada
- identificação dos sinais de alerta
- comunicação do possível incidente
- tempo de resposta
- evolução entre diferentes campanhas
Dessa forma, a empresa deixa de olhar apenas para um resultado pontual e começa gradualmente a acompanhar a maturidade do comportamento ao longo do tempo.
Como transformar o teste em aprendizado
Enfim, uma campanha de phishing não deveria servir para constranger quem cometeu um erro. Pelo contrário! O objetivo deve ser criar uma oportunidade prática de aprendizado e fortalecer a capacidade de reação da equipe.
Depois da simulação, os resultados precisam ser analisados em conjunto com o contexto da empresa.
Uma área, por exemplo, pode receber mensagens mais convincentes por lidar diariamente com fornecedores, pagamentos ou informações sensíveis. Outra, por sua vez, pode apresentar dificuldades completamente diferentes.
Além disso, a comunicação após o teste faz diferença. Ao explicar quais sinais poderiam ter levantado suspeitas, a empresa ajuda o colaborador a reconhecer situações semelhantes no futuro e, consequentemente, reduz a possibilidade de repetição do comportamento.
É justamente nesse ponto que a conscientização deixa de ser um treinamento genérico e passa a fazer parte da rotina de segurança.
Portanto, o aprendizado precisa continuar depois da campanha, com orientação, reforços periódicos e acompanhamento da evolução.
Simulação de phishing deve gerar indicadores úteis
Entretanto, um bom programa não busca apenas uma porcentagem bonita para apresentar à diretoria. Mais importante do que isso, ele precisa produzir informações que realmente ajudem a tomar decisões.
Por exemplo, a liderança pode acompanhar indicadores como:
- evolução do comportamento entre campanhas
- áreas que precisam de reforço
- quantidade de pessoas que reportam mensagens suspeitas
- tempo necessário para comunicar uma situação
- reincidência de comportamentos de risco
- relação entre treinamento e mudança de comportamento
Portanto, com esses dados, a segurança deixa de depender apenas de percepções subjetivas. Assim, a empresa passa a identificar tendências e direcionar esforços para os pontos que realmente precisam de atenção.
Além disso, a comparação entre campanhas permite verificar se uma ação de conscientização produziu resultado. Dessa maneira, o indicador deixa de ser apenas um número e passa a funcionar como instrumento para orientar decisões.
O teste funciona melhor dentro de uma estratégia maior
Phishing não acontece isoladamente. Pelo contrário! Ele pode estar relacionado a problemas de gestão de acessos, processos, políticas internas, exposição digital e maturidade de segurança.
Por isso, a abordagem da LC SEC conecta conscientização a outras frentes de cibersegurança.
Atualmente, o portfólio inclui pentest e monitoramento contínuo, diagnóstico gratuito de segurança, auditorias de conformidade, gestão de segurança da informação, conscientização e treinamentos e MFA Vault.
Além disso, a empresa oferece Plano Diretor de Segurança da Informação, Threat Intelligence e solução relacionada à ISO/IEC 42001.
Portanto, essa visão mais ampla permite trabalhar pessoas, processos e tecnologia dentro de uma mesma jornada de evolução.
Consequentemente, uma simulação deixa de ser uma ação isolada e passa a contribuir para uma estratégia mais abrangente.
Afinal, identificar um comportamento de risco é importante. Porém, entender suas causas e definir como reduzi-lo é ainda mais relevante.
Quadro comparativo: clique x comportamento
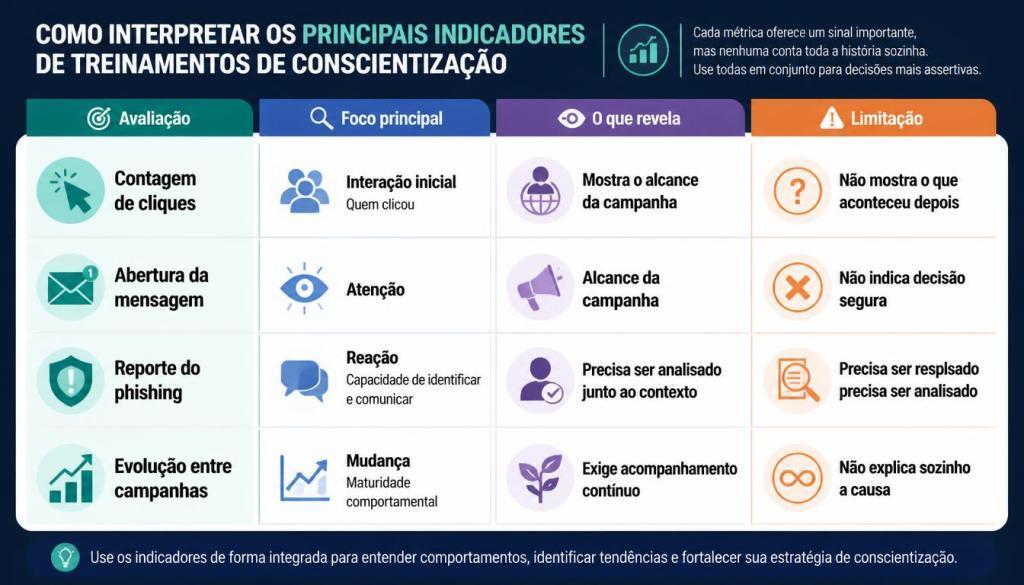
Portanto, a diferença é importante porque a segurança não se resume a evitar um clique. Na prática, o que interessa é saber se a pessoa consegue reconhecer uma ameaça e principalmente agir corretamente diante dela.
Além disso, quando esses indicadores são analisados em conjunto, a empresa consegue construir uma visão muito mais próxima da realidade. Assim, em vez de procurar apenas culpados, passa a identificar oportunidades concretas de melhoria.
Da campanha ao programa contínuo de conscientização
Uma campanha isolada pode gerar um pico de atenção. Entretanto, hábitos realmente mudam quando a segurança aparece de forma recorrente no cotidiano.
Nesse sentido, a LC SEC apresenta uma estrutura de conscientização que inclui treinamentos personalizados, onboarding para novos colaboradores e drops mensais de segurança.
Dessa maneira, a proposta é manter o tema presente sem transformar segurança em uma obrigação pesada ou excessivamente técnica.
Esse modelo, por sua vez, combina muito bem com as simulações. Depois de identificar uma dificuldade, a empresa pode reforçar justamente aquele comportamento nos conteúdos seguintes e, posteriormente, verificar se houve evolução.
Portanto, o resultado esperado não é uma equipe que nunca comete erros. Em vez disso, é uma equipe mais preparada para perceber sinais de risco, questionar situações incomuns e comunicar rapidamente aquilo que parece fora do padrão.
Além disso, quando a conscientização acontece de forma contínua, o colaborador deixa de enxergar a segurança como uma responsabilidade exclusiva do departamento de TI.
Aos poucos, ela passa a fazer parte das decisões de toda a organização.
O que a empresa deve fazer depois do teste?
O pós-teste talvez seja uma das etapas mais importantes. Afinal, se os resultados ficam apenas em uma apresentação, a empresa perde boa parte do valor gerado pela campanha.
Portanto, o ideal é transformar os achados em ações práticas. Se muitas pessoas tiveram dificuldade para identificar determinado tipo de mensagem, esse assunto merece reforço.
Da mesma forma, se poucos colaboradores sabem como reportar uma suspeita, o processo precisa ficar mais claro.
Além disso, resultados recorrentes podem indicar uma questão estrutural que ultrapassa o treinamento. Nesse cenário, políticas, controles, acessos e processos também precisam ser avaliados.
Por isso, a LC SEC trabalha justamente com essa perspectiva de evolução: avaliar o cenário, priorizar riscos, implementar controles e consolidar uma governança mais madura.
Assim, o resultado da simulação não termina no relatório. Ele pode servir como ponto de partida para novas ações, novos treinamentos e melhorias nos controles de segurança.
Simulação de phishing deve medir evolução
Simulação de phishing ganha muito mais valor quando deixa de ser uma simples contagem de cliques e passa a revelar como as pessoas tomam decisões diante de uma ameaça.
Portanto, mais do que testar, é preciso aprender com os resultados e transformar os aprendizados em mudanças concretas. Dessa forma, conscientização, processos, controles e tecnologia passam a trabalhar juntos.
Na LC SEC, nós entendemos que segurança precisa fazer sentido para o negócio e para as pessoas.
Por isso, combinamos conhecimento técnico, visão estratégica e ações práticas para ajudar empresas a reduzir riscos e amadurecer sua proteção digital.
Assim, nosso objetivo é transformar informação em atitude e fazer da segurança uma parte natural da operação.
Quer aprofundar esse tema? Então, confira mais informações e conteúdos importantes sobre cibersegurança no blog da LC SEC.
FAQ - Perguntas frequentes sobre simulação de phishing
Uma simulação de phishing serve apenas para medir cliques?
Não. O clique é apenas um dos indicadores possíveis. Além disso, uma avaliação mais completa observa o reconhecimento da ameaça, a comunicação, o tempo de resposta e a evolução do comportamento.
A empresa deve punir quem cai na simulação?
O foco mais produtivo é a educação. O objetivo é identificar vulnerabilidades comportamentais, orientar os colaboradores e consequentemente fortalecer a capacidade de resposta.
Com que frequência uma empresa deve realizar campanhas?
A frequência deve considerar o perfil de risco, o nível de maturidade e os objetivos de segurança da organização. Ainda assim, o mais importante é combinar testes com conscientização contínua.
O treinamento substitui a simulação?
Não necessariamente. O treinamento explica conceitos e comportamentos esperados. Por outro lado, a simulação permite observar como as pessoas reagem diante de uma situação prática.
O que fazer quando os resultados continuam ruins?
Primeiramente, é importante investigar as causas. A partir disso, pode ser necessário reforçar treinamentos, revisar processos de comunicação, melhorar políticas e avaliar controles técnicos relacionados ao risco.
Como a LC SEC pode apoiar esse processo?
A LC SEC atua com conscientização e treinamentos. Além disso, ela também oferece outras frentes de cibersegurança, como pentest e monitoramento contínuo, diagnóstico, auditorias de conformidade, gestão de segurança da informação e MFA Vault.
Essas iniciativas podem ser integradas a uma estratégia mais ampla de segurança.
Fortaleça sua segurança digital
Na LC SEC, oferecemos serviços especializados em testes de intrusão, conscientização em segurança e criação de políticas eficazes. Se a sua empresa deseja se antecipar às ameaças e elevar seu nível de segurança, conheça nossas soluções.
Compartilhe nas redes sociais:


